Agent Governance Runtime Jadi Tren 2026, Perusahaan Mulai Perketat Akses dan Aksi AI Agent
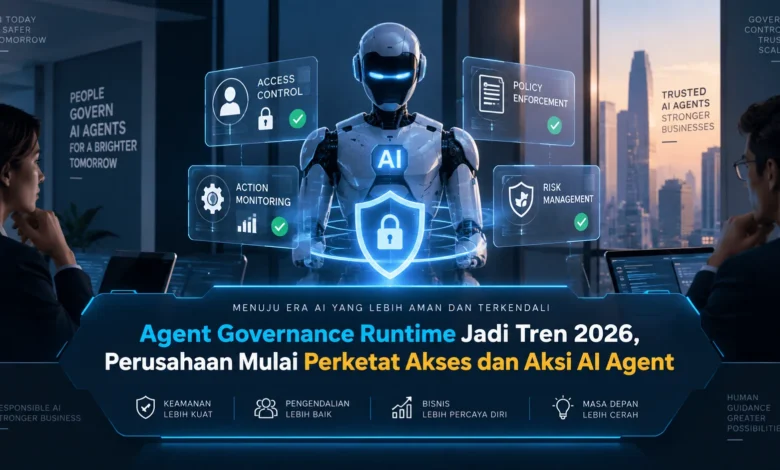
Penggunaan AI agent pada 2026 semakin mengarah pada sistem yang mampu mengakses data, menggunakan tool, menjalankan workflow, dan mengambil tindakan secara lebih mandiri. Kondisi ini membuat perusahaan perlu memikirkan bukan hanya kecerdasan agent, tetapi juga bagaimana setiap akses dan aksinya dapat dikendalikan selama proses berlangsung. Agent Governance Runtime menjadi pendekatan yang semakin relevan dalam perkembangan TEKNOLOGI karena menawarkan kontrol yang lebih dekat dengan tahap eksekusi AI agent.
Agent Governance Runtime Makin Relevan pada 2026
Semakin luas kemampuan AI agent semakin besar pula kebutuhan perusahaan terhadap kontrol yang bekerja saat agent menjalankan tugas. Aturan statis pada tahap konfigurasi tidak selalu mampu menangani perubahan konteks ketika agent sedang bekerja. Runtime governance untuk AI agent mencoba memberikan lapisan kontrol ketika agent benar benar menggunakan permission dan tool.
Governance langsung menjadi relevan ketika agent terhubung dengan berbagai resource perusahaan. Satu agent dapat menggunakan berbagai fungsi untuk menyelesaikan rangkaian pekerjaan. Apabila permission diberikan secara berlebihan, agent dapat memiliki ruang tindakan lebih luas daripada tugas yang sebenarnya.


Perusahaan Mulai Memperketat Permission AI Agent
Kontrol permission menjadi semakin penting ketika AI memperoleh kemampuan menjalankan tindakan nyata. Agent dapat diberikan permission secukupnya tanpa memperoleh privilege tambahan. Ketika sebuah agent memiliki fungsi observasi, permission write dan delete dapat tetap ditutup.
Permission dapat disusun berdasarkan jenis sistem, target data, serta tindakan yang dibutuhkan. AI untuk analisis dapat menggunakan role berbeda dari agent operasional. Dalam penggunaan TEKNOLOGI AI berskala besar, hak yang terstruktur dapat membantu perusahaan mempertahankan batas keamanan yang jelas.
Akses Tool Menjadi Titik Penting dalam Keamanan Agentic AI
Tool access memberikan AI agent kemampuan untuk bergerak dari sekadar memberikan jawaban menuju menjalankan tindakan. Otomatisasi melalui tool dapat mempercepat pekerjaan namun setiap fungsi perlu memiliki batas yang jelas. Dalam penerapan yang terkendali, organisasi dapat membatasi daftar fungsi yang tersedia bagi setiap agent.
Agent pencarian informasi tidak seharusnya otomatis memperoleh tool administratif. Operasi kritis dapat dibuat tidak tersedia sampai syarat keamanan tertentu terpenuhi. Melalui pembatasan tool tersebut, perusahaan dapat menjaga kemampuan agent tetap sesuai tujuan.
Setiap Tindakan Agent Dapat Divalidasi Berdasarkan Konteks
Agent Governance Runtime dapat menggunakan policy engine untuk mengevaluasi operasi sebelum benar benar dijalankan. Sistem dapat mengevaluasi siapa yang bertindak, tool yang digunakan, data yang dituju, dan permission yang tersedia. Melalui validasi tersebut, akses dapat disesuaikan dengan kondisi aktual.
Jika sebuah tindakan masih sesuai role dan policy, runtime dapat mengizinkan eksekusi. Sebaliknya, permintaan dengan privilege yang tidak sesuai dapat ditolak. Untuk aktivitas tertentu, sistem dapat meminta persetujuan tambahan. Kontrol seperti ini membuat governance menjadi bagian aktif dari eksekusi.
Perusahaan Membutuhkan Jejak Eksekusi AI yang Lebih Lengkap
Semakin otonom sebuah agent semakin penting bagi organisasi untuk memiliki jejak aktivitas yang dapat diperiksa. Audit log dapat mencatat identitas agent, waktu, tool, resource, policy, serta hasil eksekusi. Informasi tersebut membantu menyediakan dasar untuk evaluasi apabila terjadi aktivitas yang tidak diharapkan.
Monitoring runtime dapat membantu perusahaan memahami perilaku agent dari waktu ke waktu. Jika agent menghasilkan banyak permintaan yang ditolak policy, aktivitas tersebut dapat ditandai untuk diperiksa. Kombinasi audit log dan observability membuat governance menjadi lebih transparan dan terukur.
Otonomi AI Tidak Berarti Menghilangkan Kontrol Manusia
Peningkatan kemampuan AI agent tidak berarti seluruh tindakan harus dijalankan tanpa campur tangan manusia. Tugas rutin dapat diproses langsung ketika permission sudah memenuhi ketentuan. Namun, aktivitas sensitif sebaiknya menunggu persetujuan pihak berwenang.
Penghapusan data, perubahan permission, transaksi, atau pengiriman informasi sensitif dapat ditempatkan di belakang approval. Approval dapat disusun secara bertingkat sesuai sensitivitas operasi. Dengan model human in the loop, perusahaan dapat memanfaatkan otomatisasi tanpa menyerahkan seluruh kewenangan kepada agent.
Rangkuman Akhir
Agent Governance Runtime menjadi semakin relevan pada 2026 karena perusahaan membutuhkan kontrol yang mengikuti setiap akses dan aksi AI agent. Dengan menggabungkan least privilege, tool control, policy engine, audit log, observability, dan human approval, AI dapat menjalankan tugas dengan lebih mandiri tetapi tetap berada dalam batas yang dapat diawasi. Pada perkembangan TEKNOLOGI perusahaan, kemampuan mengontrol dan mengaudit tindakan agent dapat menjadi fondasi penerapan AI yang lebih matang. Anda dapat ikut berdiskusi mengenai keamanan agentic AI pada 2026 agar diskusi mengenai masa depan sistem AI otonom semakin bermanfaat.