Mengatur DNS Pribadi di Android untuk Meningkatkan Privasi Koneksi Internet
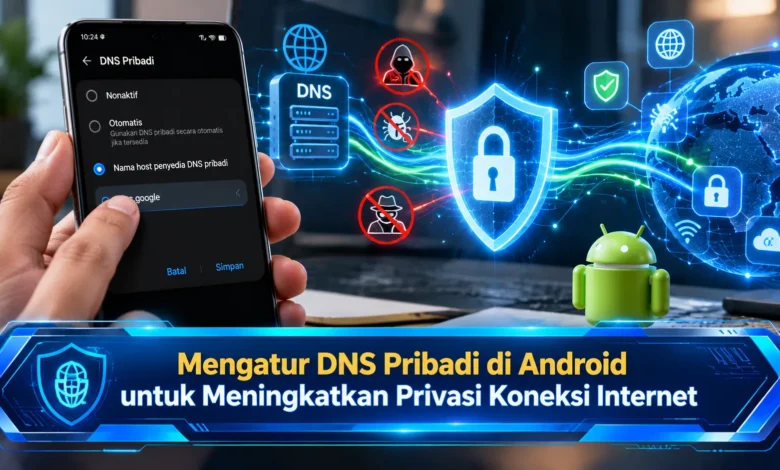
Setiap kali membuka situs melalui ponsel Android, perangkat biasanya melakukan pencarian DNS untuk menerjemahkan nama domain menjadi alamat IP. Proses ini menjadi bagian penting dari koneksi internet, tetapi permintaan DNS yang tidak terenkripsi berpotensi diamati oleh pihak yang memiliki akses ke jaringan. Melalui perkembangan teknologi keamanan digital, Android menyediakan fitur DNS Pribadi yang dapat mengenkripsi komunikasi DNS menggunakan protokol tertentu. Pengaturan ini relatif mudah dilakukan tanpa memasang aplikasi tambahan. Meski demikian, DNS Pribadi bukan pengganti VPN dan tidak membuat seluruh aktivitas internet menjadi anonim. Memahami manfaat, cara konfigurasi, serta batas perlindungannya membantu pengguna menjaga privasi secara lebih tepat.
Memahami Teknologi Private DNS untuk Keamanan Koneksi Internet
DNS adalah layanan yang membantu menerjemahkan nama domain menjadi alamat IP. Apabila aplikasi mengakses layanan internet, sistem dapat melakukan permintaan DNS untuk menemukan server. Pada DNS konvensional, informasi domain yang ditanyakan berpotensi terlihat di jaringan. Kondisi tersebut mendorong pengembangan perlindungan tambahan terhadap pencarian domain. Berkat pengaturan DNS terenkripsi pada Android, komunikasi DNS yang menggunakan resolver terpilih dapat dilindungi. Walaupun fitur tersebut meningkatkan perlindungan, privasi pengguna tetap bergantung pada berbagai mekanisme keamanan lainnya. Oleh sebab itu, pengaturan DNS tidak disalahartikan sebagai perlindungan menyeluruh.
Ketika DNS Pribadi tersedia pada perangkat, Android menyediakan mekanisme DNS terenkripsi berbasis TLS. Protokol tersebut menggunakan koneksi terenkripsi antara perangkat dan server DNS. Dalam penerapan standar, port 853 lazim digunakan untuk layanan DoT. Sebagai bagian dari keamanan koneksi, validasi sertifikat membantu memastikan identitas server yang dituju. Namun demikian, server resolver masih mengetahui domain yang diminta. Oleh karena itu, memilih penyedia DNS yang dapat dipercaya sama pentingnya dengan mengaktifkan enkripsi.
Langkah Menggunakan DNS over TLS pada Smartphone Android
Sebagai persiapan awal, lihat dukungan sistem operasi terhadap DNS Pribadi. Pengaturan DNS Pribadi diperkenalkan pada Android 9 dan tersedia pada banyak perangkat yang lebih baru. Namun demikian, letak pengaturan tidak selalu sama pada setiap smartphone. Pada Android tertentu, buka Setelan lalu pilih Jaringan dan Internet. Ketika menu jaringan terbuka, gunakan pencarian pengaturan untuk menemukan DNS Pribadi. Untuk model Samsung yang menyediakan menu tersebut, jalurnya dapat ditemukan melalui Connections dan More connection settings. Jika menu tidak ditemukan, periksa dokumentasi sesuai model smartphone. Dengan langkah tersebut, pengguna dapat melanjutkan konfigurasi tanpa aplikasi tambahan.
Setelah menu DNS Pribadi dibuka, Android biasanya menampilkan beberapa pilihan konfigurasi. Pengaturan DNS Pribadi yang dimatikan menonaktifkan penggunaan fitur Private DNS pada tingkat sistem. Sementara itu, memungkinkan Android memanfaatkan DoT pada server DNS yang tersedia. Jika DNS terenkripsi tidak tersedia dalam mode Otomatis, perlindungan DNS terenkripsi tidak selalu dipertahankan. Untuk memilih penyedia secara khusus, aktifkan mode yang meminta nama host resolver. Setelah opsi tersebut dipilih, isikan alamat host penyedia DNS Pribadi. Selesaikan pengaturan dengan menyimpan perubahan supaya sistem memvalidasi dan memakai server DNS tersebut. Sebagai catatan penting, mode nama host khusus biasanya tidak kembali secara diam-diam ke DNS biasa ketika koneksi DoT gagal.
Rekomendasi Alamat DNS Pribadi yang Dapat Dikonfigurasi
Ketika ingin menentukan penyedia resolver, pengguna perlu memilih layanan yang mendukung DNS over TLS. Salah satu pilihan yang dikenal adalah resolver Cloudflare yang mendukung hostname one.one.one.one. Sebagai alternatif adalah layanan DNS publik Google dengan alamat host dns.google. Sebagai pilihan tambahan, layanan Quad9 menawarkan DNS over TLS menggunakan dns.quad9.net. Ketiga contoh tersebut merupakan nama host dan bukan sekadar alamat IP. Agar konfigurasi dapat diterapkan, hindari menambahkan jalur URL atau karakter yang tidak diperlukan. Jika alamat resolver ditulis secara benar, proses validasi server dapat dilakukan.
Penentuan layanan DNS Pribadi perlu mempertimbangkan kebutuhan pengguna. Sebagian penyedia menyediakan penyaringan DNS untuk tujuan keamanan. Meskipun penyaringan domain memiliki manfaat, DNS tidak dapat mendeteksi seluruh bentuk serangan siber. Di samping fitur keamanan, transparansi operator terhadap penggunaan informasi pengguna harus diperhatikan. Kondisi konektivitas penyedia juga dapat memengaruhi waktu respons DNS. Namun, DNS yang lebih cepat belum tentu memperbesar bandwidth. Jika pilihan resolver disesuaikan dengan kebutuhan, pengaturan jaringan menjadi lebih terarah.
Perlindungan yang Diberikan Private DNS pada Aktivitas Online
Keunggulan penting penggunaan DNS over TLS adalah mengurangi kemungkinan pengamatan langsung terhadap isi pencarian DNS. Dalam lingkungan jaringan yang tidak sepenuhnya dipercaya, permintaan DNS tanpa enkripsi berpotensi diamati oleh pengelola atau pihak yang memiliki akses jaringan. Melalui penggunaan resolver terenkripsi, pihak di jaringan lokal tidak dapat membaca pertanyaan DNS dari koneksi DoT tersebut secara langsung. Namun demikian, metadata jaringan tertentu tetap dapat diamati. Selain itu, lokasi jaringan tidak otomatis disamarkan seperti pada sebagian layanan VPN. Untuk memperoleh perlindungan yang lebih menyeluruh, pengguna tetap perlu mengandalkan HTTPS dan kebiasaan keamanan yang baik. Melalui penggunaan yang sesuai tujuan, manfaat DNS Pribadi dapat dinilai secara realistis.
Di samping meningkatkan privasi pencarian domain, koneksi DoT yang tervalidasi dapat mengurangi peluang perubahan respons DNS oleh pengamat jaringan. Dalam kondisi koneksi yang berisiko, pihak tertentu mungkin mencoba mengubah respons DNS. Jika identitas server berhasil diverifikasi, manipulasi komunikasi antara perangkat dan resolver menjadi lebih sulit. Walaupun koneksi ke resolver telah diamankan, DNS Pribadi tidak menjamin setiap website yang dikunjungi aman. Karena itu, periksa alamat situs sebelum memasukkan informasi penting. Sebagai perlindungan tambahan, perbarui Android dan aplikasi secara berkala. Pendekatan keamanan berlapis ini membantu mengurangi berbagai risiko yang berbeda.
Penyebab DNS over TLS Gagal pada WiFi dan Jaringan Seluler
Ketika konfigurasi resolver khusus diterapkan, akses website terkadang tidak berjalan sebagaimana mestinya. Faktor yang perlu diperiksa terlebih dahulu adalah alamat resolver mengandung kesalahan pengetikan. Oleh sebab itu, buka kembali pengaturan DNS Pribadi. Ketika tidak ditemukan kesalahan penulisan, coba gunakan koneksi jaringan lain. Beberapa hotspot publik mungkin memblokir lalu lintas DNS over TLS. Ketika koneksi ke resolver gagal, Android mungkin tidak dapat menyelesaikan pencarian alamat situs. Jika pemeriksaan dilakukan secara sistematis, pengguna dapat menentukan langkah perbaikan yang sesuai.
Kendala tambahan mungkin terjadi ketika jaringan memiliki portal login WiFi. Pada jaringan dengan captive portal, koneksi mungkin dibatasi sampai proses login selesai. Apabila halaman tersebut tidak muncul, periksa apakah jaringan mengizinkan resolver eksternal. Untuk keperluan diagnosis, gunakan pengaturan DNS bawaan jaringan untuk menguji penyebab. Meskipun internet kembali berfungsi, pengaturan Nonaktif menghilangkan perlindungan Private DNS tingkat sistem. Setelah koneksi normal, aktifkan kembali resolver pilihan jika jaringan mendukung. Sebagai catatan penting, aplikasi dapat memiliki mekanisme resolusi yang tidak mengikuti seluruh pengaturan sistem. Karena itu, jangan menganggap seluruh aplikasi selalu memakai resolver yang sama.
Kesimpulan Cara Mengatur DNS Pribadi Android dengan Aman
Mengatur DNS Pribadi di Android dapat membantu menjaga kerahasiaan pencarian domain. Berkat dukungan DNS terenkripsi pada perangkat, pengguna dapat memilih resolver yang mendukung DoT. Penyedia seperti Cloudflare Google dan Quad9 perlu dibandingkan menurut kebijakan privasi dan keandalannya. Meskipun fitur tersebut meningkatkan perlindungan, DNS Pribadi bukan pengganti VPN atau HTTPS. Selain itu, hostname resolver harus ditulis dengan benar. Melalui penerapan pengaturan yang sesuai, pengalaman menggunakan Android dapat menjadi lebih aman. Bagaimana pengalaman Anda mengenai penggunaan DNS Pribadi di Android? Sampaikan pendapat Anda tentang penyedia resolver yang sesuai dengan kebutuhan sehari-hari.